


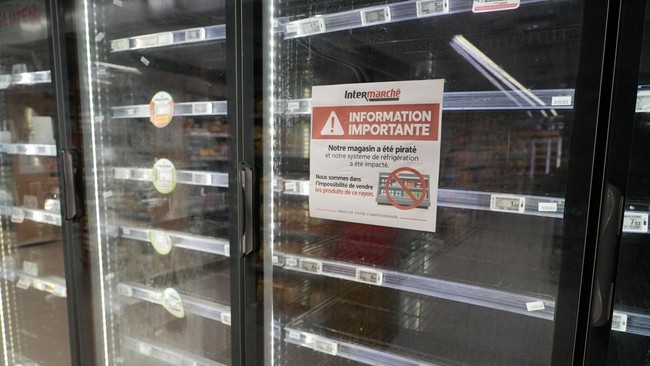
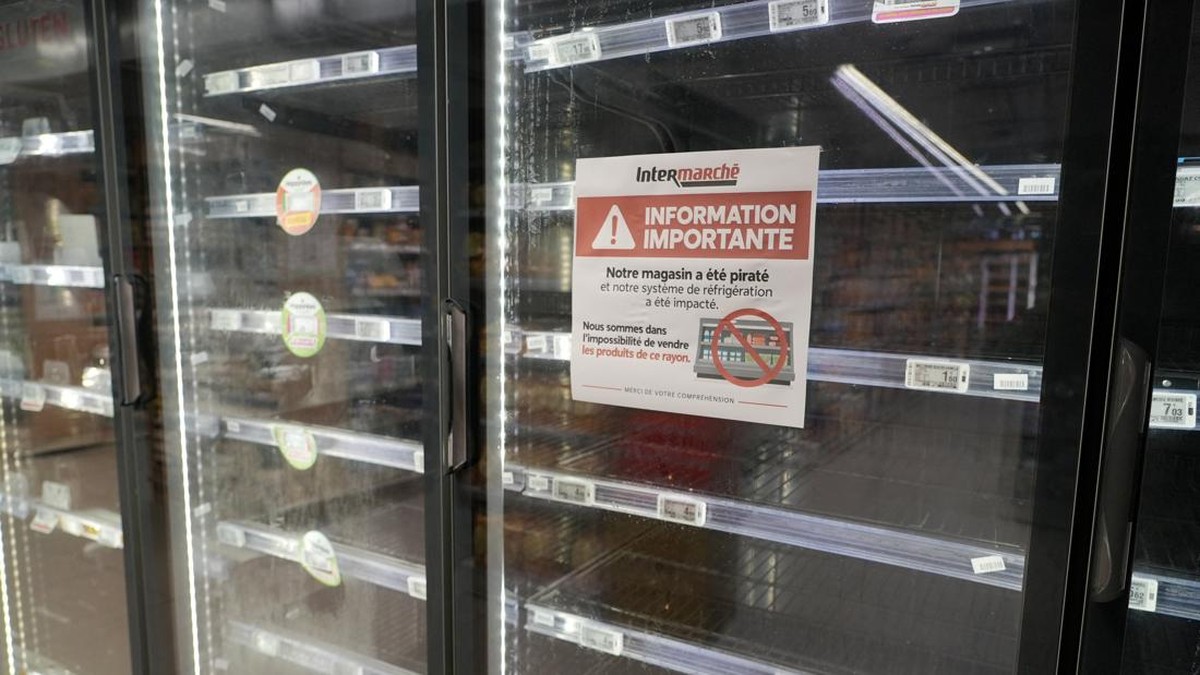
Jakarta, CNBC Indonesia – Serangan siber terhadap sistem pendingin supermarket kembali terjadi. Setelah sebelumnya menyerang ratusan supermarket di Prancis pada Oktober lalu, peretas kini membuat suhu kulkas dan freezer di sejumlah negara Eropa melonjak.
Akibatnya, sejumlah peritel makanan terpaksa membuang produk yang sudah rusak karena tidak lagi tersimpan pada suhu yang semestinya.
Serangan ini memanfaatkan sistem pendingin industri yang kini semakin banyak terhubung dengan internet. Padahal, sebelumnya peralatan industri seperti sistem refrigerasi sebagian besar beroperasi secara offline.
Antoine Hautin, Sekretaris Jenderal konsultan keamanan siber Almond, mengatakan koneksi internet memungkinkan sistem industri dipantau dan dikelola dari jarak jauh. Namun, konektivitas tersebut juga membuka celah bagi penyerang untuk mengganggu sistem fisik melalui jaringan digital.
Dalam serangan di Prancis pada Oktober lalu, peretas menyasar sistem pengaturan suhu kulkas buatan perusahaan Denmark, Danfoss. Sistem tersebut digunakan oleh banyak toko.
Sementara itu, insinyur keamanan siber Synacktiv, Kevin Tellier, menjelaskan bahwa pengaturan suhu kulkas umumnya dapat diakses melalui antarmuka web menggunakan kata sandi.
“Sebagian besar waktu, hal itu dilakukan melalui antarmuka web. Anda terhubung menggunakan kata sandi dan kemudian memiliki kemampuan untuk memilih berapa suhu di dalam kulkas,” kata Tellier, dikutip dari France24, Rabu (4/11/2026).
Menurut dia, sistem tersebut seharusnya berada dalam jaringan tertutup dan tidak dapat diakses melalui internet. Namun, sejumlah perangkat justru terekspos sehingga bisa diakses oleh siapa saja yang memiliki pengetahuan dasar.
“Biasanya sistem ini berada di jaringan tertutup dan tidak seharusnya dapat diakses dari internet,” ujarnya.
Pakar keamanan siber Zscaler, Olivier Daloy, memperingatkan bahwa tanpa perlindungan yang memadai, berbagai pabrik dan peralatan yang terhubung ke internet berpotensi menghadapi risiko serupa.
Ancaman tersebut tidak hanya berlaku pada industri makanan, tetapi juga produsen mobil hingga infrastruktur listrik dan transportasi.
Bagaimana peretas melakukannya?
Seorang pakar keamanan siber lainnya yang meminta identitasnya dirahasiakan mengatakan infrastruktur industri sangat rentan karena menghubungkan sistem teknologi informasi (TI) dengan perangkat fisik yang sering kali sudah usang.
Dengan menyusup ke sistem TI, peretas dapat mengambil alih kendali infrastruktur tersebut dan menimbulkan gangguan di dunia nyata.
Daloy mengidentifikasi dua risiko utama yang dapat dimanfaatkan peretas, yakni mengeksploitasi celah teknis pada sistem serta menggunakan kredensial yang telah disusupi untuk masuk ke perangkat.
Dia mencontohkan virus Stuxnet pada 2010 yang menyebabkan serangkaian kerusakan pada armada sentrifugal Iran yang digunakan untuk pengayaan uranium.
Dalam kasus serangan di Prancis, Kepala Badan Keamanan Siber Nasional Prancis Vincent Strubel menyebut insiden Oktober lalu terjadi akibat kelemahan mendasar dalam sistem keamanan.
Dia secara khusus menyoroti kulkas yang terhubung langsung ke internet tanpa perlindungan khusus dan menggunakan kata sandi yang lemah.
Hingga kini, identitas pihak di balik serangan siber tersebut masih sulit dipastikan.
Daloy mengatakan mengungkap pelaku serangan di Prancis merupakan pekerjaan yang sangat rumit. Tellier juga menilai serangan tersebut bisa dilakukan oleh siapa saja.
“Siapa pun bisa melakukannya. Serangan itu tidak terlalu canggih, sehingga kami tidak dapat menentukan apakah para peretas memiliki sumber daya yang besar atau tidak,” kata Tellier.
(dem/dem)







Leave a comment