


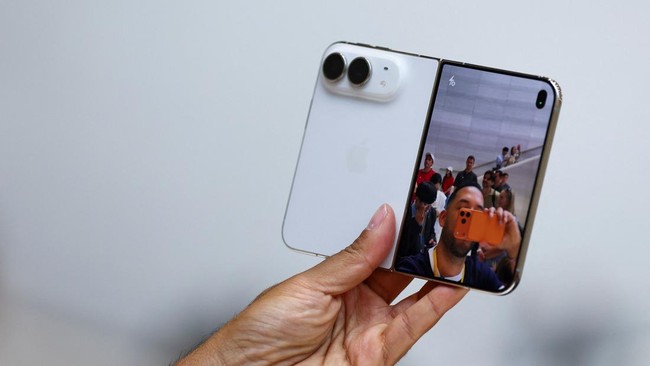
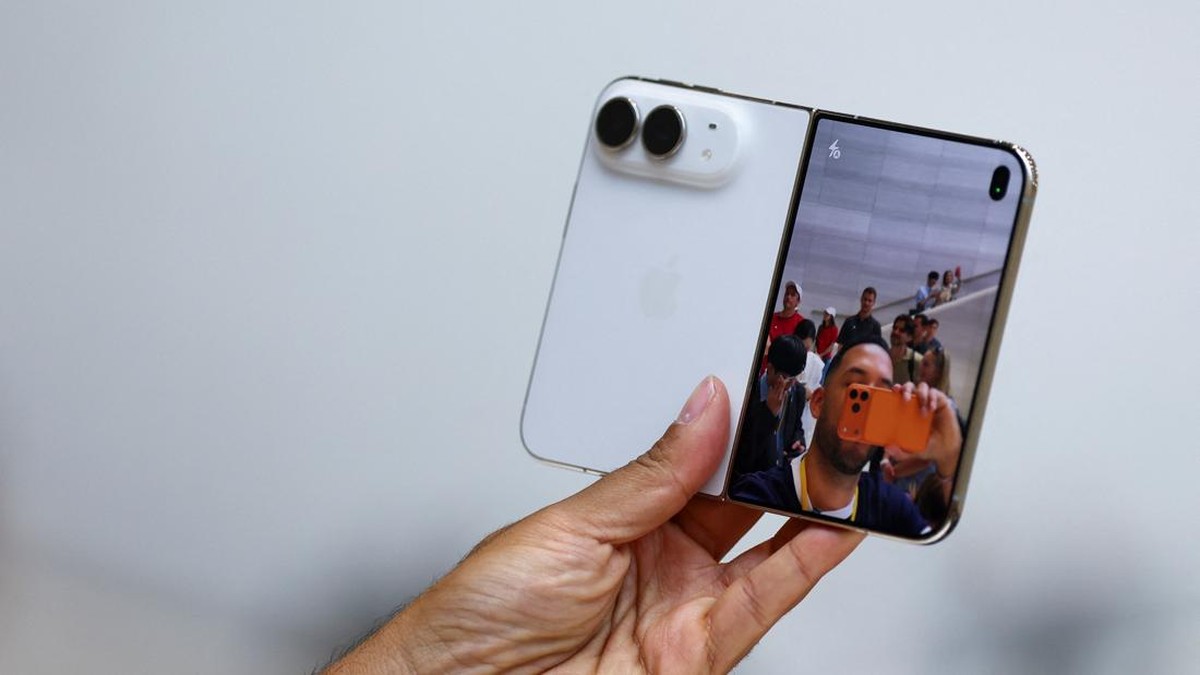
Jakarta, CNBC Indonesia – Penipu memanfaatkan peluncuran iPhone Duo dan iPhone 18 Pro untuk menyebarkan situs pre-order palsu yang tidak hanya mencuri data, tetapi juga berupaya membobol iPhone yang mengunjungi website tersebut.
Temuan tersebut diungkapkan Malwarebytes. Situs palsu itu dibuat menyerupai halaman Apple dan menawarkan voucher US$500 atau sekitar Rp8,9 juta serta layanan AppleCare+ bagi pengguna yang melakukan pre-order.
Namun, Malwarebytes menemukan bahwa situs tersebut menyisipkan rantai eksploit DarkSword yang dapat mencoba menembus sistem iPhone yang belum diperbarui. Jika berhasil, malware dapat berupaya mencuri kredensial, data dompet kripto, hingga isi Apple Notes.
“Anda tidak perlu mengisi formulir, mengetuk unduhan, atau menyetujui apa pun. Membuka halaman tersebut sudah cukup untuk memulai upaya serangan,” tulis Malwarebytes dalam laporannya, dikutip Sabtu (3/10/2026).
Situs tersebut menggunakan logo Apple dan mencantumkan tulisan “Copyright © 2026 Apple Inc.” untuk terlihat meyakinkan. Halaman itu juga meminta nama, email, dan nomor telepon pengguna dengan WhatsApp sebagai pilihan komunikasi.
Padahal, Apple baru membuka pre-order iPhone Duo pada 16 Oktober. Malwarebytes juga menemukan sejumlah kejanggalan, seperti pilihan warna yang tidak tersedia untuk iPhone Duo, penghitung waktu yang kembali dari awal setiap kali halaman dibuka, serta tautan kebijakan privasi dan penjualan yang tidak berfungsi.
Yang lebih berbahaya, serangan sudah dimulai ketika halaman dibuka. Formulir tersebut sebenarnya tidak memproses data yang dimasukkan pengguna dan hanya menampilkan pesan “Pre-Order Successful”.
Malwarebytes menemukan halaman itu menggunakan kode tersembunyi untuk memeriksa versi iOS dan mencoba mengarahkan pengguna iPhone ke Safari, browser yang menjadi sasaran rantai eksploit DarkSword.
Jika eksploit berhasil, payload dapat mencoba mengirim informasi perangkat, daftar aplikasi, serta isi Apple Notes ke server penyerang. Kode tersebut juga mencari data dompet kripto seperti MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus, dan Tonkeeper.
Selain itu, malware berupaya mengambil kredensial yang tersimpan di keychain iPhone serta file dompet dan data lainnya. Payload juga dapat mencoba mengakses pesan, riwayat panggilan, kontak, voicemail, email, kalender, hingga data lokasi yang tersimpan dalam cache.
Malwarebytes mengatakan beberapa bagian kode yang ditemukan memiliki kemiripan dengan rantai DarkSword yang diungkap Google pada Maret. Apple telah menambal kerentanan yang dilaporkan Google tersebut.
Malwarebytes tidak menguji kode tersebut langsung pada iPhone dan tidak mengamati adanya data yang benar-benar keluar dari perangkat. Namun, perusahaan mengingatkan pengguna untuk tetap memperbarui iPhone dan tidak membuka tautan pre-order dari sumber yang tidak dikenal.
Pengguna yang terlanjur membuka situs tersebut disarankan memperbarui iPhone, kemudian melakukan restart. Untuk pengguna yang menyimpan aset kripto di perangkat yang mungkin terdampak. Malwarebytes menyarankan membuat dompet baru dengan recovery phrase baru dan memindahkan dana. Pengguna juga disarankan mengganti kata sandi akun penting melalui perangkat yang terpercaya dan mengaktifkan autentikasi dua faktor.
(luc/luc)





Leave a comment